Pardus açık portları kontrol etme: ss ile servis teşhisi
Bir servis çalışıyor görünse de beklenen portu dinlemiyor olabilir. Pardus üzerinde ss ile dinleyen soketleri, bağlı adresi ve ilgili süreci kontrol ederek yerel servis ile ağ erişimini ayırın.
Port açık ifadesi neyi anlatır?
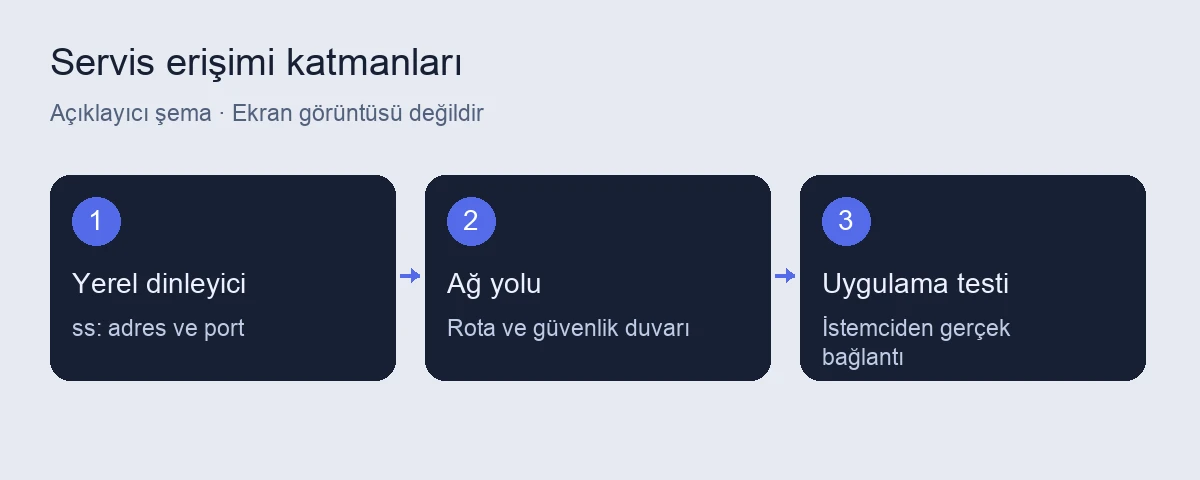
Bir uygulamanın yerel soketi dinlemesi, başka bilgisayardan erişilebildiği anlamına gelmez. Uygulama yalnız localhost üzerinde dinleyebilir veya güvenlik duvarı erişimi engelleyebilir. Önce yerel durumu, sonra uzak bağlantıyı inceleyin.
ss -ltn
ss -lun
-l dinleyen soketleri, -t TCP, -u UDP, -n sayısal adres/portları gösterir. UDP bağlantısızdır; TCP LISTEN durumuyla aynı kavramı birebir kullanmayın.
Dinlenen adresi okuyun
127.0.0.1 yalnız IPv4 yerel döngüdür. 0.0.0.0 tüm IPv4 yerel adreslerini ifade eder. [::] IPv6 genel bağlamasıdır; IPv4 kabulü uygulama ve sistem ayarına bağlıdır.
ss -ltn "sport = :22"Code language: JavaScript (javascript)22 yalnız yaygın SSH portudur; kendi servisiniz farklı port kullanabilir. Çıktı boşsa o portta TCP dinleyici görünmüyordur. Bu durum servisin farklı ağ ad alanında çalışmasıyla da ilişkili olabilir.
Soketi hangi süreç açmış?
-p süreç bilgisini ekler. Başka kullanıcının sürecini görmek için yönetici yetkisi gerekebilir. Sorgu bağlantıları kapatmaz.
sudo ss -ltnp
sudo ss -lunp
PID ve program adını systemctl servis durumuyla karşılaştırın. Bir port numarasından uygulamanın kimliğini kesin olarak çıkarmayın; farklı programlar aynı portu kullanabilir.
Kurulu bağlantıları inceleyin
ss -tn state established
ss -s
Established TCP oturumu kurulmuş bağlantıyı gösterir. ss -s genel soket özetidir. Bağlantı sayısının yüksek olması tek başına saldırı veya performans sorunu kanıtı değildir; uygulamanın normal yüküyle karşılaştırın.
Send-Q ve Recv-Q anlamı soket durumuna göre değişir. Tek anlık değer üzerinden darboğaz sonucu çıkarmak yerine birden çok gözlem ve uygulama günlükleri kullanın.
Yerel ile uzak erişimi ayırın
Dinleyici doğru adres ve porttaysa istemci ağından gerçek uygulama bağlantısını test edin. DNS, rota, sunucu güvenlik duvarı ve ağ üzerindeki filtreler ayrı kontrol edilir. Çözüm olarak bütün portları açmayın.
Konteynerde çalışan hizmetin iç portu ile ana makineye yayınlanan portu farklı olabilir. Ana makinedeki ss çıktısı konteyner içindeki bütün dinleyicileri göstermeyebilir.
Destek kaydına ne ekleyin?
Beklenen servis, port, dinlenen adres, testin yerel mi uzak mı olduğu ve ilgili zaman bilgisini kaydedin. Ağ adresleri ve süreç argümanlarını paylaşmadan önce özel bilgileri gözden geçirin.
Bu rehber salt okunur teşhis yapar. ss -K gibi bağlantı kapatan seçenekler kullanılmaz. Düzeltme sonrası hem yerel dinleyiciyi hem istemciden uygulama erişimini doğrulayın.
Sıkça sorulan sorular
ss güvenlik duvarını değiştirir mi?
Bu sorgular soket durumunu okur; güvenlik duvarı kuralı eklemez.
127.0.0.1 üzerinde dinleyen servise başka bilgisayar erişir mi?
Doğrudan erişemez. Uygulama yalnız yerel döngüye bağlıdır; tünel veya başka yayın yöntemi ayrı değerlendirilir.
Port dinliyor ama bağlantı kurulmuyor, neden?
Dinlenen adres, istemci rotası, güvenlik duvarı ve uygulama protokolü ayrıca kontrol edilmelidir.
İlgili rehberler
- Pardus ağ analizi: bağlantıdan uygulama katmanına
- Pardus Cockpit kurulumu: web üzerinden sunucu yönetimi
Kaynaklar
Komut seçenekleri resmî belgelerle karşılaştırıldı. Kontrol tarihi: 7 Ekim 2026. Örnekler Pardus ortamında uçtan uca çalıştırılmış bir laboratuvar testi olarak sunulmaz; çıktı ve aygıt adları sisteminize göre değişir.