Pardus kullanıcı ve grup bilgileri: id ve getent
Pardus üzerinde kullanıcı kimliğini, grup üyeliklerini ve sistem hesap kaydını id ile getent üzerinden okuyun. Oturumun gerçek yetkisini hesap listesinden ayrı değerlendirin.
Kullanıcı adından fazlasına bakın
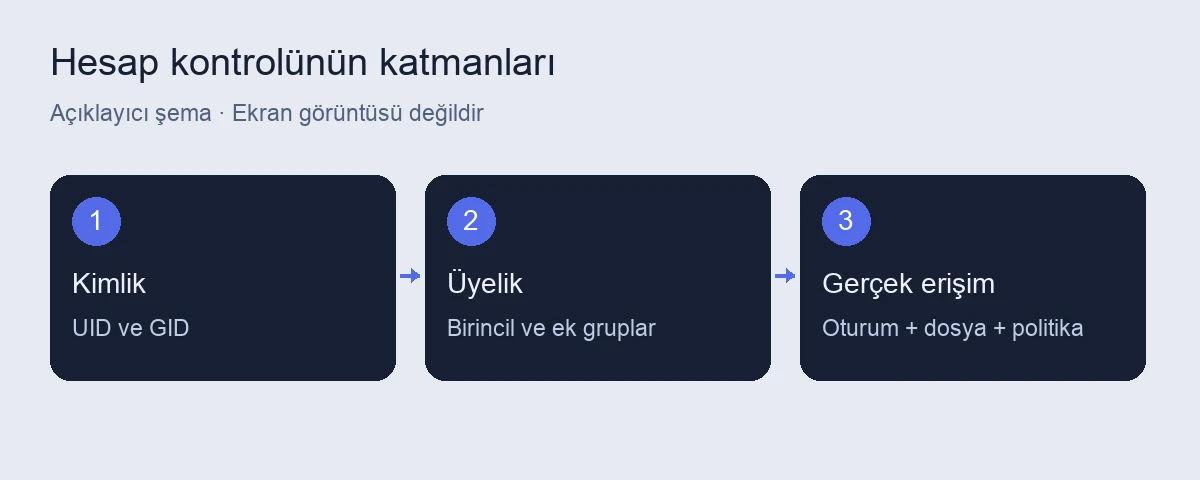
Linux hesapları sayısal UID ve GID ile tanımlanır. Görünen kullanıcı adı bu kimlikleri okunabilir kılar. Bir uygulamanın dosyaya erişimi sahiplik, grup, izin ve ek güvenlik mekanizmalarına bağlıdır.
id
whoami
id mevcut sürecin kullanıcı ve grup bilgilerini, whoami etkin kullanıcı adını gösterir. sudo ile açılan oturumda sonuç beklediğiniz masaüstü hesabından farklı olabilir.
Bir hesabı sorgulayın
# Gerçek hesap adını kullanın.
# id kullanici-adi
getent passwd "$(whoami)"Code language: PHP (php)
getent passwd hesap kaydını sistemin NSS yapılandırması üzerinden okur. Yalnız yerel /etc/passwd dosyasıyla sınırlı olmayabilir; kurum dizin hizmetleri de bu yol üzerinden bilgi sağlayabilir.
Passwd kaydındaki alanlar kullanıcı, parola yer tutucusu, UID, GID, açıklama, ev yolu ve kabuk gibi bilgilerdir. x alanı gerçek parolanın açık metin olduğunu göstermez.
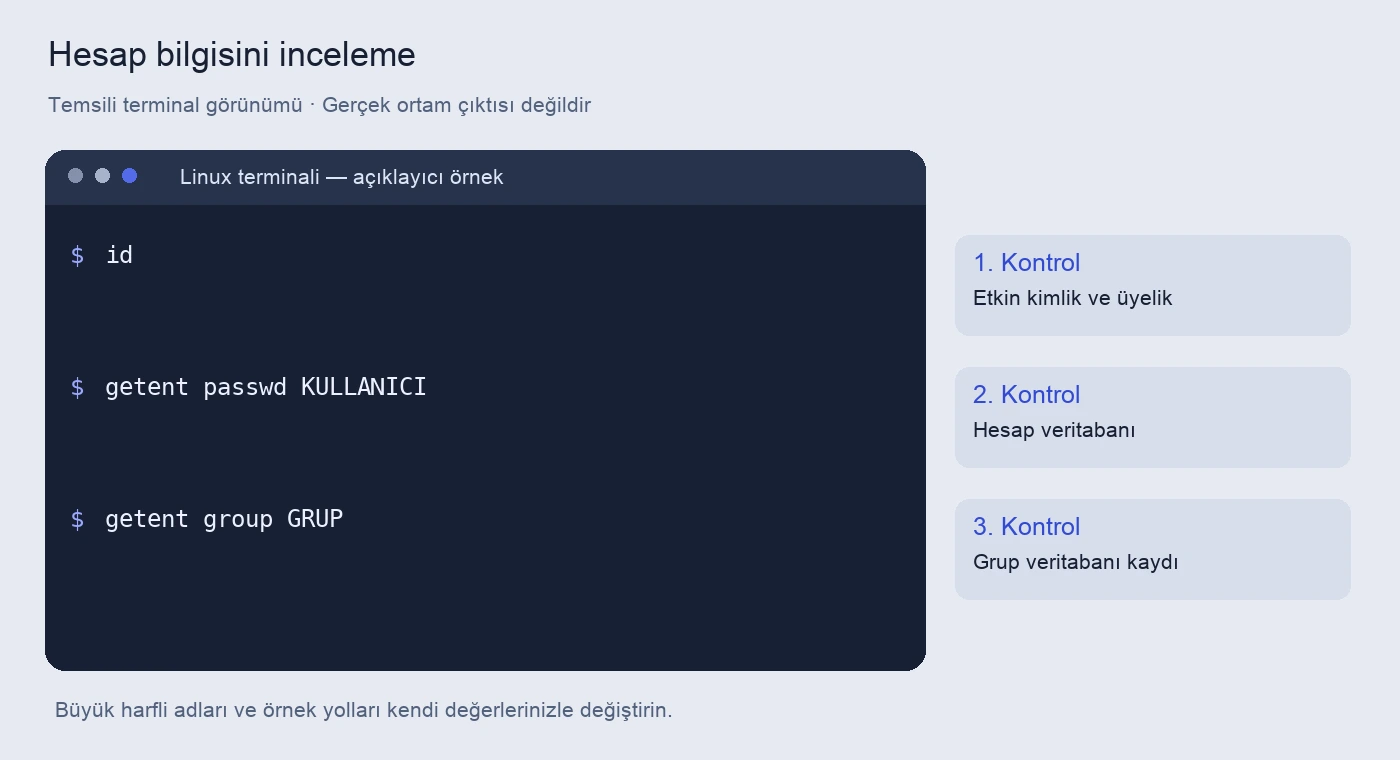
Grup üyeliklerini okuyun
id -nG
getent group
id -nG mevcut kullanıcının grup adlarını gösterir. getent group ise erişilebilen grup kayıtlarını listeler; büyük kurumsal dizinlerde bütün kayıtların listelenmesi desteklenmeyebilir. Belirli bir grubu adıyla sorgulamak daha uygun olabilir.
Grup kaydında kullanıcı adının görünmemesi, o kullanıcının birincil gruba üye olmadığı anlamına gelmez. Birincil GID kullanıcı kaydında bulunur.
Yeni grup üyeliği oturuma nasıl yansır?
Yönetici hesabı gruba ekledikten sonra mevcut oturum eski ek grup listesini tutabilir. Yeni oturum açıp id çıktısını kontrol etmek gerekir. Uygulamanın kendi oturumu veya servisi de yeni bilgiye ihtiyaç duyabilir.
Bu rehber grup üyeliği değiştirmez. docker, sudo gibi grupların etkisi sıradan klasör erişiminden daha güçlü olabilir; yalnız kolaylık için üyelik eklemeyin.
Yerel ve kurumsal hesabı ayırın
getent sonucu gelmesi kimlik doğrulamanın da başarılı olduğunu tek başına kanıtlamaz. SSSD gibi ortamda ad çözümleme, oturum açma ve yetkilendirme ayrı aşamalardır. Kullanıcı listesi ile gerçek giriş testi karıştırılmamalıdır.
getent passwd "$(whoami)"
idCode language: JavaScript (javascript)
Aynı adlı yerel ve dizin hesabı varsa UID, kaynak sırası ve kurum yapılandırması önemlidir. Hesap kayıtlarını tahmin ederek silmek veya değiştirmek yerine kimlik yönetimi belgelerine dönün.
Destek için gerekli bilgiyi seçin
Sorunda kullanıcı adı, UID/GID, ilgili grup ve erişilmeyen dosyanın izin kaydı yardımcıdır. /etc/shadow içeriğini veya kimlik doğrulama sırlarını paylaşmayın.
id bilgisi bir yetki haritasının başlangıcıdır; sudo kuralları, ACL, servis politikaları ve oturum bilgisi ayrıca değerlendirilir. Düzeltme sonrası aynı işlemi gerçek kullanıcı oturumunda tekrar deneyin.
Sıkça sorulan sorular
id ile whoami aynı mı?
whoami etkin kullanıcı adını verir; id kullanıcı/grup kimliklerini ve üyelik bilgilerini daha geniş gösterir.
getent yalnız yerel hesapları mı gösterir?
Hayır. NSS yapılandırmasına göre kurumsal dizin kaynaklarından da kayıt okuyabilir.
Gruba eklendim ama erişim değişmedi, neden?
Mevcut oturum eski grup listesini kullanıyor olabilir. Yeni oturumda id ile üyeliği ve dosya izinlerini kontrol edin.
İlgili rehberler
- Pardus sudo yetkileri ve sudoers yapılandırması
- Pardus SSSD yapılandırması: sssd.conf ve etki alanı kontrolü
Kaynaklar
Komut seçenekleri resmî belgelerle karşılaştırıldı. Kontrol tarihi: 7 Ekim 2026. Örnekler Pardus ortamında uçtan uca çalıştırılmış bir laboratuvar testi olarak sunulmaz; çıktı ve aygıt adları sisteminize göre değişir.