Pardus Kerberos yapılandırması: krb5.conf ve bilet testi
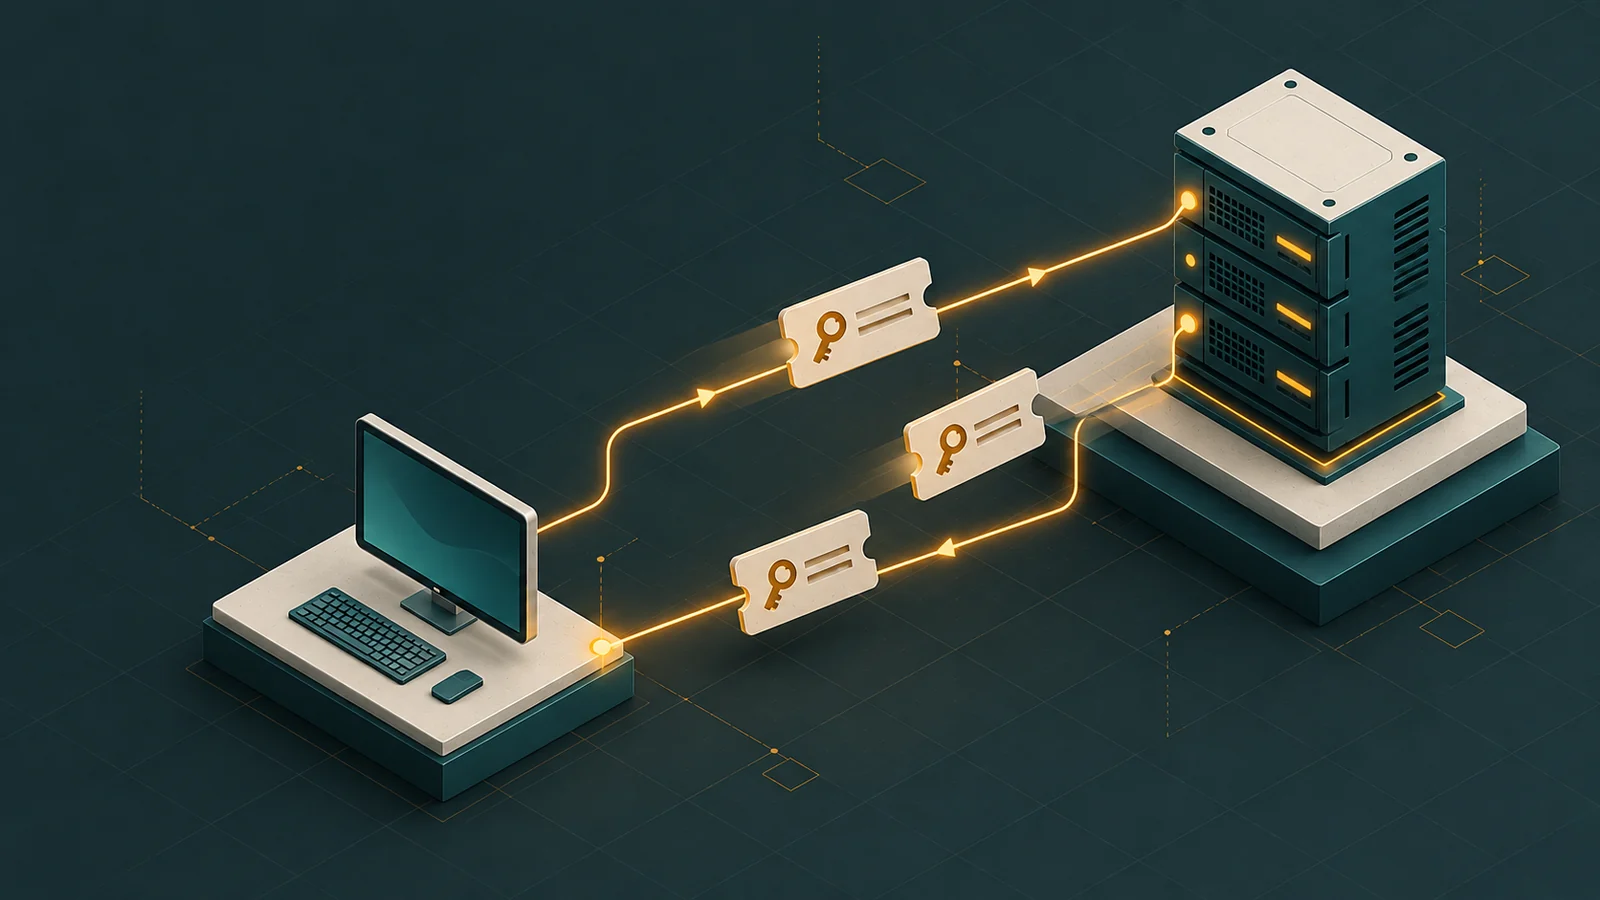
Kerberos istemcisinde realm, KDC ve DNS ayarları kimlik doğrulamanın temelini oluşturur. krb5.conf örneğini kendi etki alanınıza uyarlayıp kinit ve klist ile bilet akışını kontrol edin.
1. Realm, KDC, DNS ve saat
Realm Kerberos alanını, KDC bilet veren sunucuyu belirtir. Örnekte TESTDC.LOCAL kullanılır; gerçek realm adı büyük/küçük harf açısından altyapınıza uygun olmalıdır. İstemcinin domain DNS kayıtlarına erişmesi ve KDC ile saatinin eşitlenmesi gerekir.
timedatectl status
cat /etc/os-release
2. Temel krb5.conf örneği
Mevcut /etc/krb5.conf dosyasını yedekleyin. Aşağıdaki dosya bir başlangıç örneğidir; testdc.local sunucu adı ve alan eşlemeleri gerçek DNS ortamınıza göre değiştirilmelidir. dns_lookup_kdc açık olsa da örnekte KDC ayrıca belirtilmiştir.
[libdefaults]
    default_realm = TESTDC.LOCAL
    dns_lookup_realm = false
    dns_lookup_kdc = true
    rdns = false

[realms]
    TESTDC.LOCAL = {
        kdc = testdc.local
        admin_server = testdc.local
    }

[domain_realm]
    .testdc.local = TESTDC.LOCAL
    testdc.local = TESTDC.LOCALCode language: JavaScript (javascript)
Bilet ömrü ve yenileme, istemci isteği yanında KDC politikasına da bağlıdır. forwardable gibi seçenekleri kurumunuzun gereksinimine göre belirleyin; her kurulumda aynı değerleri zorlamayın.
3. Bilet testi
kinit kullanici@TESTDC.LOCAL
klist
kdestroyCode language: CSS (css)
kinit parolayı etkileşimli ister; parolayı komut satırına eklemeyin. klist alınan biletin principal ve süre bilgilerini gösterir. kdestroy bu oturumun bilet önbelleğini temizler; bütün kullanıcıların veya servislerin oturumunu kapattığı anlamına gelmez.
4. PKINIT ve sertifika yolları
PKINIT sertifikalı ön kimlik doğrulamasıdır ve her etki alanının gereksinimi değildir. Kullanılacaksa pkinit_anchors değerini gerçek CA dosyasıyla, örneğin FILE:/yol/kurum-ca.pem biçiminde tanımlayın. Eski örnekteki /etc/pki/tls/certs/ca-bundle.crt yolu Pardus için genel bir varsayılan kabul edilmemelidir.
5. Hata ayıklama ve kapsam
- Clock skew hatasında istemci ve KDC saat eşitlemesini kontrol edin.
- Cannot find KDC hatasında DNS, realm yazımı ve KDC erişimini kontrol edin.
- Principal hatasında hesap ve realm bilgisini doğrulayın.
- Bilet var ama uygulama erişimi yoksa servis principal, yetki ve uygulama yapılandırmasını inceleyin.
Bilet testi, makine üyeliği veya bütün uygulamalarda SSO’nun tamamlandığını göstermez. SSSD/PAM, keytab ve servis yapılandırması ayrıca gerekir. Kerberos’u tüm Lider Ahenk kurulumlarının zorunlu adımı olarak değerlendirmeyin.
Sıkça sorulan sorular
Clock skew too great ne demek?
İstemci ve KDC saatleri izin verilen toleransın dışında olabilir. Her iki sistemin saatini ve NTP eşitlemesini kontrol edin; yalnız saat dilimi görünümünü değiştirmek yeterli değildir.
Bilet almak etki alanına katılımı tamamlar mı?
Hayır. kinit kullanıcı kimlik doğrulamasını sınar. Makine üyeliği, keytab, NSS/PAM ve erişim politikaları ayrı konulardır.
PKINIT ayarını her kuruluma eklemeli miyim?
Hayır. Sertifikalı ön kimlik doğrulaması kullanıyorsanız KDC’nin CA ve istemci gereksinimlerine göre yapılandırın. Başka dağıtıma ait sertifika yolunu kopyalamayın.
Kaynaklar ve inceleme notu
Bu sayfa 6 Ekim 2026 tarihinde anlatım, sürüm ayrımları ve kaynaklar açısından gözden geçirildi. Belge kontrolü, yeni bir fiziksel cihazda veya üretim sunucusunda uçtan uca test yapıldığı anlamına gelmez.